12月25日のこども性暴力防止法の施行に向けて、情報管理規程のひな型を選び、取扱者を決め、規程の準備や提出を進めている事業者も多いと思います。学校や保育所などの義務対象の施設はもちろん、認定の取得をめざす学習塾やスポーツクラブなどにとっても、規程の整備は避けて通れない作業です。
ただ、これだけでは十分ではありません。
こども性暴力防止法の施行ガイドラインは、規程を作って終わりにするのではなく、規程が守られているかを定期的に点検・監査し、見直していくことを求めています。
では、小規模な施設でその監査を担うのは誰でしょうか。多くの場合、犯罪事実確認の事務を担い、確認結果を閲覧する人自身が、自分の運用を点検することになるのではないでしょうか。
しかし、確認を行う人と監査する人が同じで、それは本当に監査といえるのでしょうか?
この記事では、施行ガイドラインの考え方に沿ってこの点を整理し、外部の専門家による監査が重要な理由をまとめました。
規程の提出で終わらない情報管理
規程は管理の「約束」
情報管理規程は、事業者が「犯罪事実確認記録等をこのように管理します」と定めた約束です。義務対象の事業者については法11条・14条が、認定を受ける事業者については法20条1項6号・27条が、犯罪事実確認記録等を適正に管理するための措置を求めており、規程を整えることはその出発点にあたります。
同時に、規程は単なる社内向けの準備書類ではありません。民間の事業者は、初回の犯罪事実確認書の交付申請までにこども家庭庁へ提出しておく必要があり(国公立は提出不要)、提出していなければ犯罪事実確認書は交付されません。そのぶん、提出に間に合わせることが目的になり、提出した後の運用まで目が届きにくいという面もあるのではないでしょうか。
なお、情報管理措置に関して是正命令等を受けると、措置が講じられたと認められるまで犯罪事実確認書の交付が行われないとされています(法35条3項)。規程と実態のずれは、漏えいのリスクだけでなく、採用の手続きにも影響し得る問題です。制度の背景については、こども性暴力防止法、情報管理対応が簡単ではない理由でも整理しています。
求められている定期的な点検・監査
施行ガイドラインは、情報管理措置の見直しとして、法や情報管理規程が守られているかを取扱記録等に基づいて定期的に評価し、問題があれば運用の改善や規程の変更につなげることを求めています(施行ガイドライン「Ⅷ.情報管理措置」図表84)。
その方法として、標準的措置では「自己点検及び他部署等による監査」を、最低限求められる措置では「自己点検又は他部署等による監査」を定期的に行うこととされています。ここで、自己点検と監査が別のものとして書き分けられている点に注目してください。
同じ人による監査は監査になるのか
監査は運用者以外が前提
ガイドラインは、監査を「他部署等による監査」と表現し、自己点検とは区別しています。監査の方法の例として挙げられているのも、犯罪事実確認記録等を扱う部署とは別の部署による内部監査、外部の主体による監査、そして情報処理安全確保支援士等のセキュリティ資格を保有する者による実施です。資格を持つ人が内部の職員である場合もあり得ますが、いずれにしても、日常的に情報を扱う本人とは別の立場から確認することが想定されています。
自己点検についても、責任者以外の点検者が参加することが望ましいとされています。ガイドラインは全体として、運用する人とは別の目が入ることを前提に、点検・監査の仕組みを描いているといえます。
これは日本版DBSに限った考え方ではありません。会計監査や内部監査などでも、監査は対象となる業務から独立した立場で行うことが基本とされています(たとえば、日本内部監査協会の「内部監査基準」など)。自分の業務を自分で評価することには、本人の誠実さとは関係なく、構造的な限界があるためです。
小規模施設には「他部署」がない
一方、小規模な保育園や学習塾では、取扱者を1名とするひな型を選ぶケースが多いと見込まれます。申請の事務、確認結果の閲覧、情報管理の責任者を1人が兼ねていることも珍しくありません。こうした施設には、監査を任せられる「他部署」がそもそも存在しないケースが大半ではないでしょうか。
形式の上では、自己点検だけでも最低限求められる措置は満たせます。ただ、確認を行う本人が自分の運用を点検しても、監査が本来果たすべき役割、つまり運用している人が気づいていないずれを見つけることは果たしにくくなります。
自己点検そのものは必要で有効な取り組みですが、監査の代わりになるものではありません。本人が監査のつもりで自分の運用を確認しても、それは自己点検の域を出ないのではないでしょうか。
本人には気づけないズレ
たとえば、取扱者が不在の日にほかの職員へIDを伝えて代わりに操作してもらったり、急いでいたので画面をスマートフォンで撮影したりすることがあるかもしれません。本人にとっては業務を回すための工夫でも、規程の上では権限のない者による操作や記録の持ち出しにあたるおそれがあります。
共用パソコンのブラウザにIDが保存されたままになっていないか、退職者の記録が30日以内に消去されているか(法38条)といった点も、毎日同じ環境で作業している本人ほど見過ごしやすいものです。
また、規程で取扱者と定められていない上司に聞かれて、特定性犯罪事実があるという確認結果を口頭で伝えてしまうと、法39条の秘密保持義務に違反するおそれがあり、刑事罰の対象にもなり得ます(法45条2項)。
結果を採用の判断に使う人がいるのであれば、その人をあらかじめ取扱者として規程に定めておく必要があります。該当しなかったという結果も、適正に管理すべき情報であることに変わりはありません。
ただし、闇雲に取扱者として定めるのは、「犯罪事実確認記録等の取扱者は必要最小限とすること」という施行規則12条2項に違反するおそれがあるため注意が必要です。
外部の専門家が監査に入る意味
別部署を持たない施設でも、外部の専門家に監査を依頼すれば、運用者から独立した目を確保できます。ガイドラインが監査の方法の例として情報処理安全確保支援士等による実施を挙げているのも、こうした独立した確認の担い手を想定したものと考えられます。
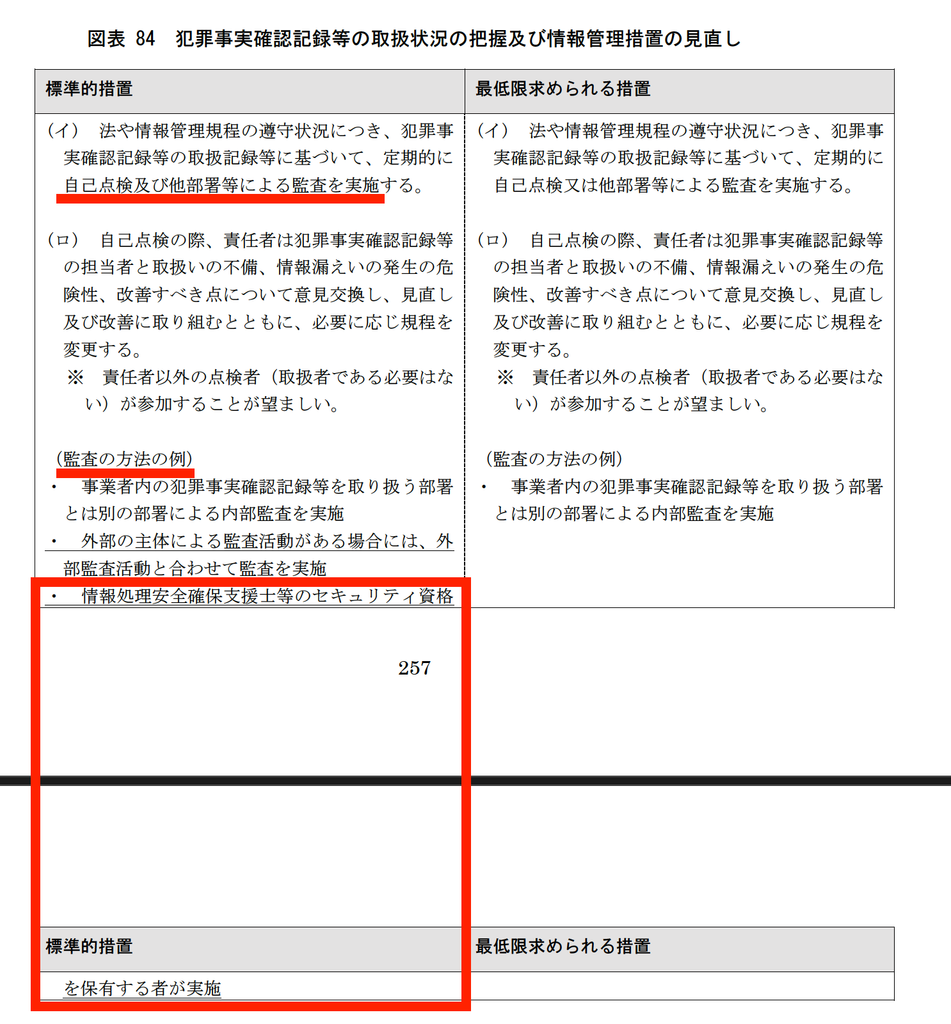
なお、この例は標準的措置の欄に示されているもので、必須とされているわけではありませんが、この標準的措置とはそもそも「実施に困難をきたすなどの特別な事由がない限りは、相応に実施されるべき基本的水準の措置」とされているため、基本的にはこれを満たすよう努めなければなりません。
情報処理安全確保支援士(登録セキスペ)は、情報セキュリティに関する国家資格です。登録後も定期的な講習の受講が義務づけられ、法律上の秘密保持義務も負っており、規程の文面と、端末・アカウント・権限の実態の両方から確認できる点に特徴があります。
監査では、たとえば次のような点を見ていくことが想定されます。
- アクセス権限設定表の内容と、実際のアカウント・権限の状態が一致しているか
- 閲覧に使う端末の設定(ID保存の有無、ログアウト、画面ロック、OSユーザーの分離)
- 取扱者が不在のときの運用が、規程の範囲に収まっているか
- 退職者の記録を消去する手順が、退職手続きの流れに組み込まれているか
- 取扱者向けの研修が、口頭での開示やスクリーンショットといった具体的な場面を扱っているか
施行後も続けていく運用の考え方については、日本版DBS施行前に決める情報管理と、施行後に回し続ける運用もあわせてご参照ください。
まとめ
情報管理規程は、民間の事業者が初回の交付申請までにこども家庭庁へ提出しなければならない、制度を利用するための前提となる文書です。そして提出した後は、規程どおりに管理されているかを定期的に点検・監査していくことが求められます。
ところが小規模な施設では、犯罪事実確認を行う人と監査する人が同じになりがちです。本人が自分を点検するだけでは、監査は形だけのものになりかねません。運用している人とは別の立場から、外部の専門家が確認することが、規程を実際に機能させるための確かな一歩になります。
規程が実際に機能していれば、漏えいなどの事故は起きにくくなり、万が一のときにも早く気づいて対応できます。それは結果として、保護者からの信頼や採用の手続きを守り、刑事罰の対象にもなり得る秘密保持義務を負う職員を守ることにもつながります。監査は施設を疑うためのものではなく、施設を守るための仕組みです。
当事務所では、情報処理安全確保支援士(登録セキスペ)として端末・アカウント・権限の実態を監査し、見つかった課題は規程の見直しにもつなげています。
自施設の点検が監査として機能しているか不安な場合は、まずはお気軽にご相談ください。
情報処理安全確保支援士(登録セキスペ)/行政書士/個人情報保護士
ビーンズセキュリティサービス代表(ビーンズ行政書士事務所内)
「セキュリティが詳しくない経営者でも、統制できる仕組みを作る」をテーマに、情報処理安全確保支援士と行政書士のダブル国家資格を持つ専門家。中小企業の経営者・役員向けに各社に適したセキュリティの”はじめの一歩”をご提案します。
▶ お問い合わせ